موسوعة عربية للمعرفة التقنية والعلمية الموثقة
ما هي إدارة الهوية والوصول (IAM)؟
خلاصة سريعة: إدارة الهوية والوصول (IAM) هي السياسات والأدوات التي تحدد من يدخل إلى النظام، وإلى أي الموارد يصل، وما يستطيع فعله فيها. وتفصل بين المصادقة، أي إثبات الهوية، والتصريح، أي منح الصلاحية. وتقوم على أقل صلاحية: لا يُمنح المستخدم إلا ما يحتاجه لعمله، ولا يبقى الوصول مفتوحاً بعد انتهاء الحاجة.
ما هي إدارة الهوية والوصول (IAM)؟
إدارة الهوية والوصول مجموعة من العمليات والأنظمة التي تنشئ هوية رقمية لكل مستخدم أو جهاز أو خدمة، ثم تحكم ما يستطيع الوصول إليه. وهي تشمل دليل المستخدمين، ودورة حياة الحساب من الإنشاء إلى الإغلاق، وطرق المصادقة، وقواعد التصريح، والمراجعة الدورية للصلاحيات.
ولا تعني كلمة «هوية» الشخص وحده. فالتطبيقات والخدمات السحابية والروبوتات تحتاج أيضاً إلى هويات خاصة تُدار بصلاحيات محددة، وإلا صارت مفاتيح دخول منسية داخل الشيفرة.
ويُستخدم المصطلح في مؤسستين مختلفتين: إدارة هوية الموظفين، وإدارة هوية العملاء في المواقع والتطبيقات. ولكل منهما أدواته وسياساته، لكن المبدأ واحد: هوية واحدة موثوقة، وصلاحية محددة، وأثر يُراجع.
لماذا تحتاج المؤسسات إلى إدارة الهوية والوصول؟
لأن الحدود التقليدية لم تعد كافية. فالحساب المخترق يفتح الباب إلى الأنظمة دون حاجة إلى ثغرة برمجية، والصلاحية الواسعة تحوّل خطأً صغيراً إلى حادث كبير. وقد صار سوء إدارة التصريح سبباً متكرراً في تصنيفات المخاطر، إذ يضع OWASP فقدان التحكم في الوصول في صدارة قائمة المخاطر لعام 2021.
وتضاف إليها أسباب تنظيمية وعملية:
- الامتثال: تطلب الأنظمة حصر من يصل إلى البيانات الحساسة وتوثيق ذلك.
- سرعة الإعداد: الموظف الجديد يحتاج حساباً وصلاحيات في يومه الأول، والخروج يحتاج إغلاقاً فورياً.
- تعدد الأنظمة: السحابة والتطبيقات الداخلية والخدمات الخارجية تحتاج مصدر هوية واحداً.
- تقليل الاحتكاك: الدخول الموحّد يخفف كلمات المرور المتكررة، ويرفع الالتزام بالسياسة.
المصادقة مقابل التصريح: ما الفرق؟
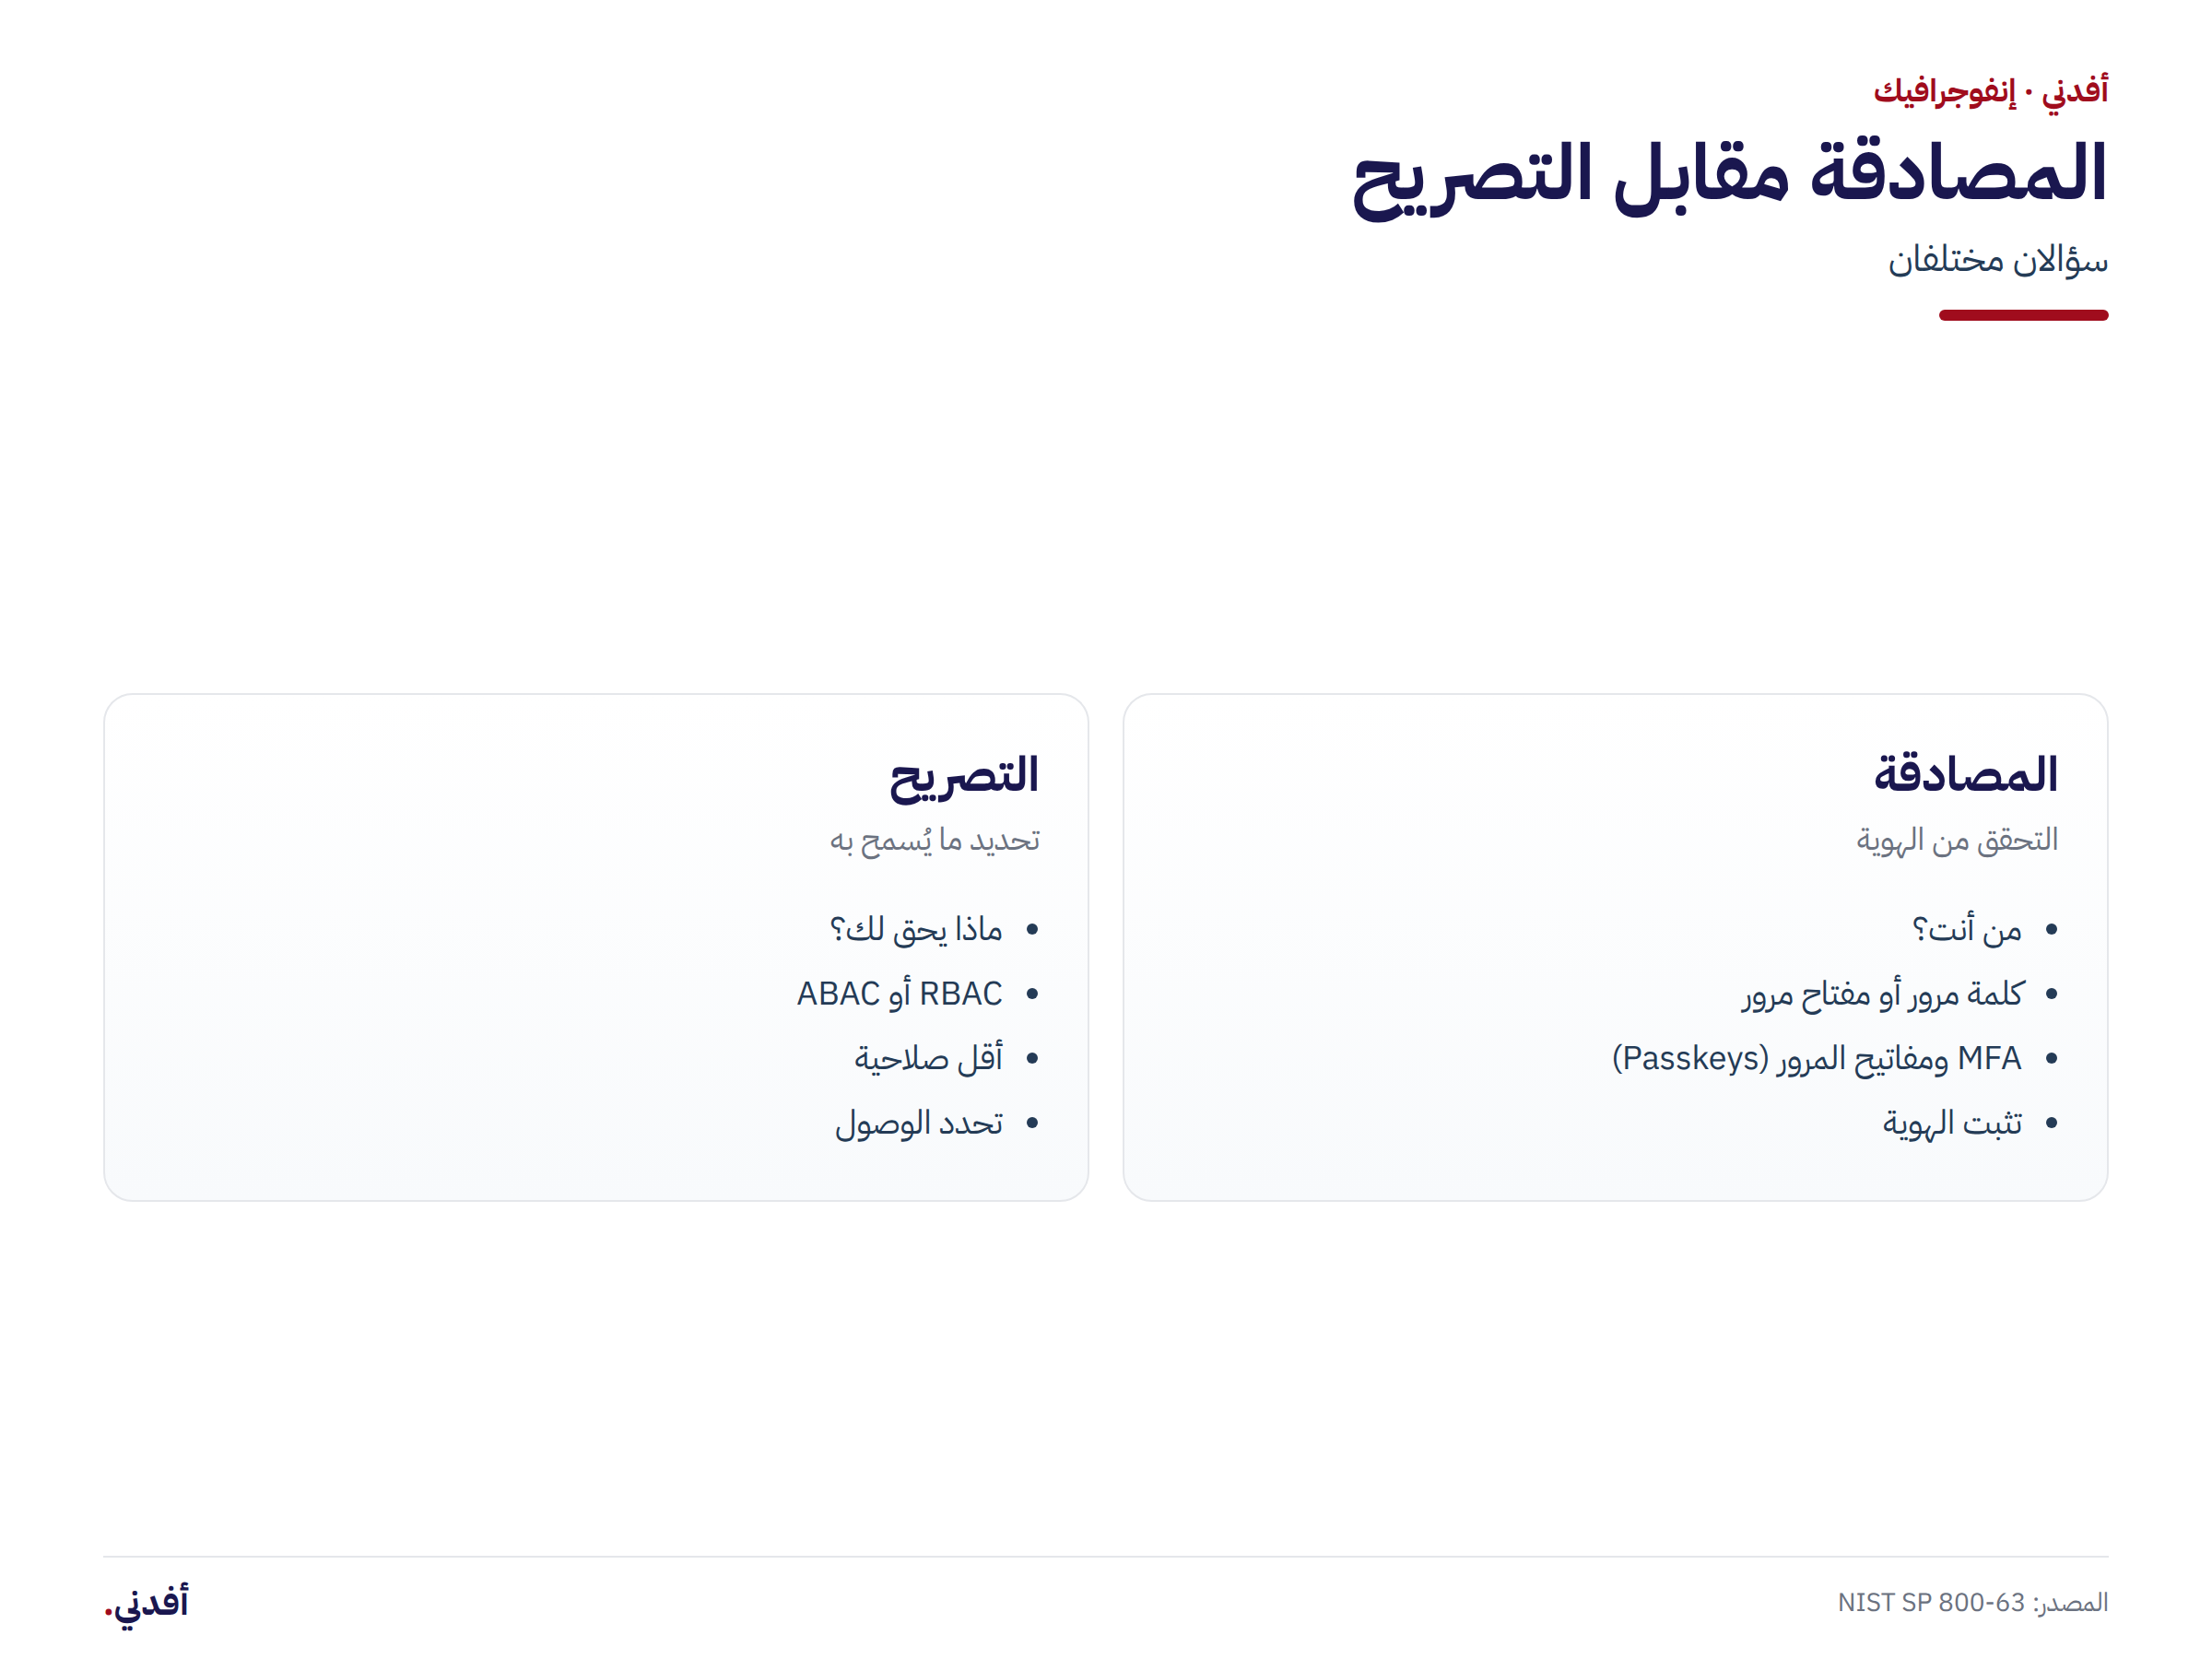
الخلط بين المصادقة (Authentication) والتصريح (Authorization) أصل كثير من الأخطاء. المصادقة تجيب عن سؤال: من أنت؟ والتصريح يجيب عن سؤال: ماذا يُسمح لك أن تفعل؟
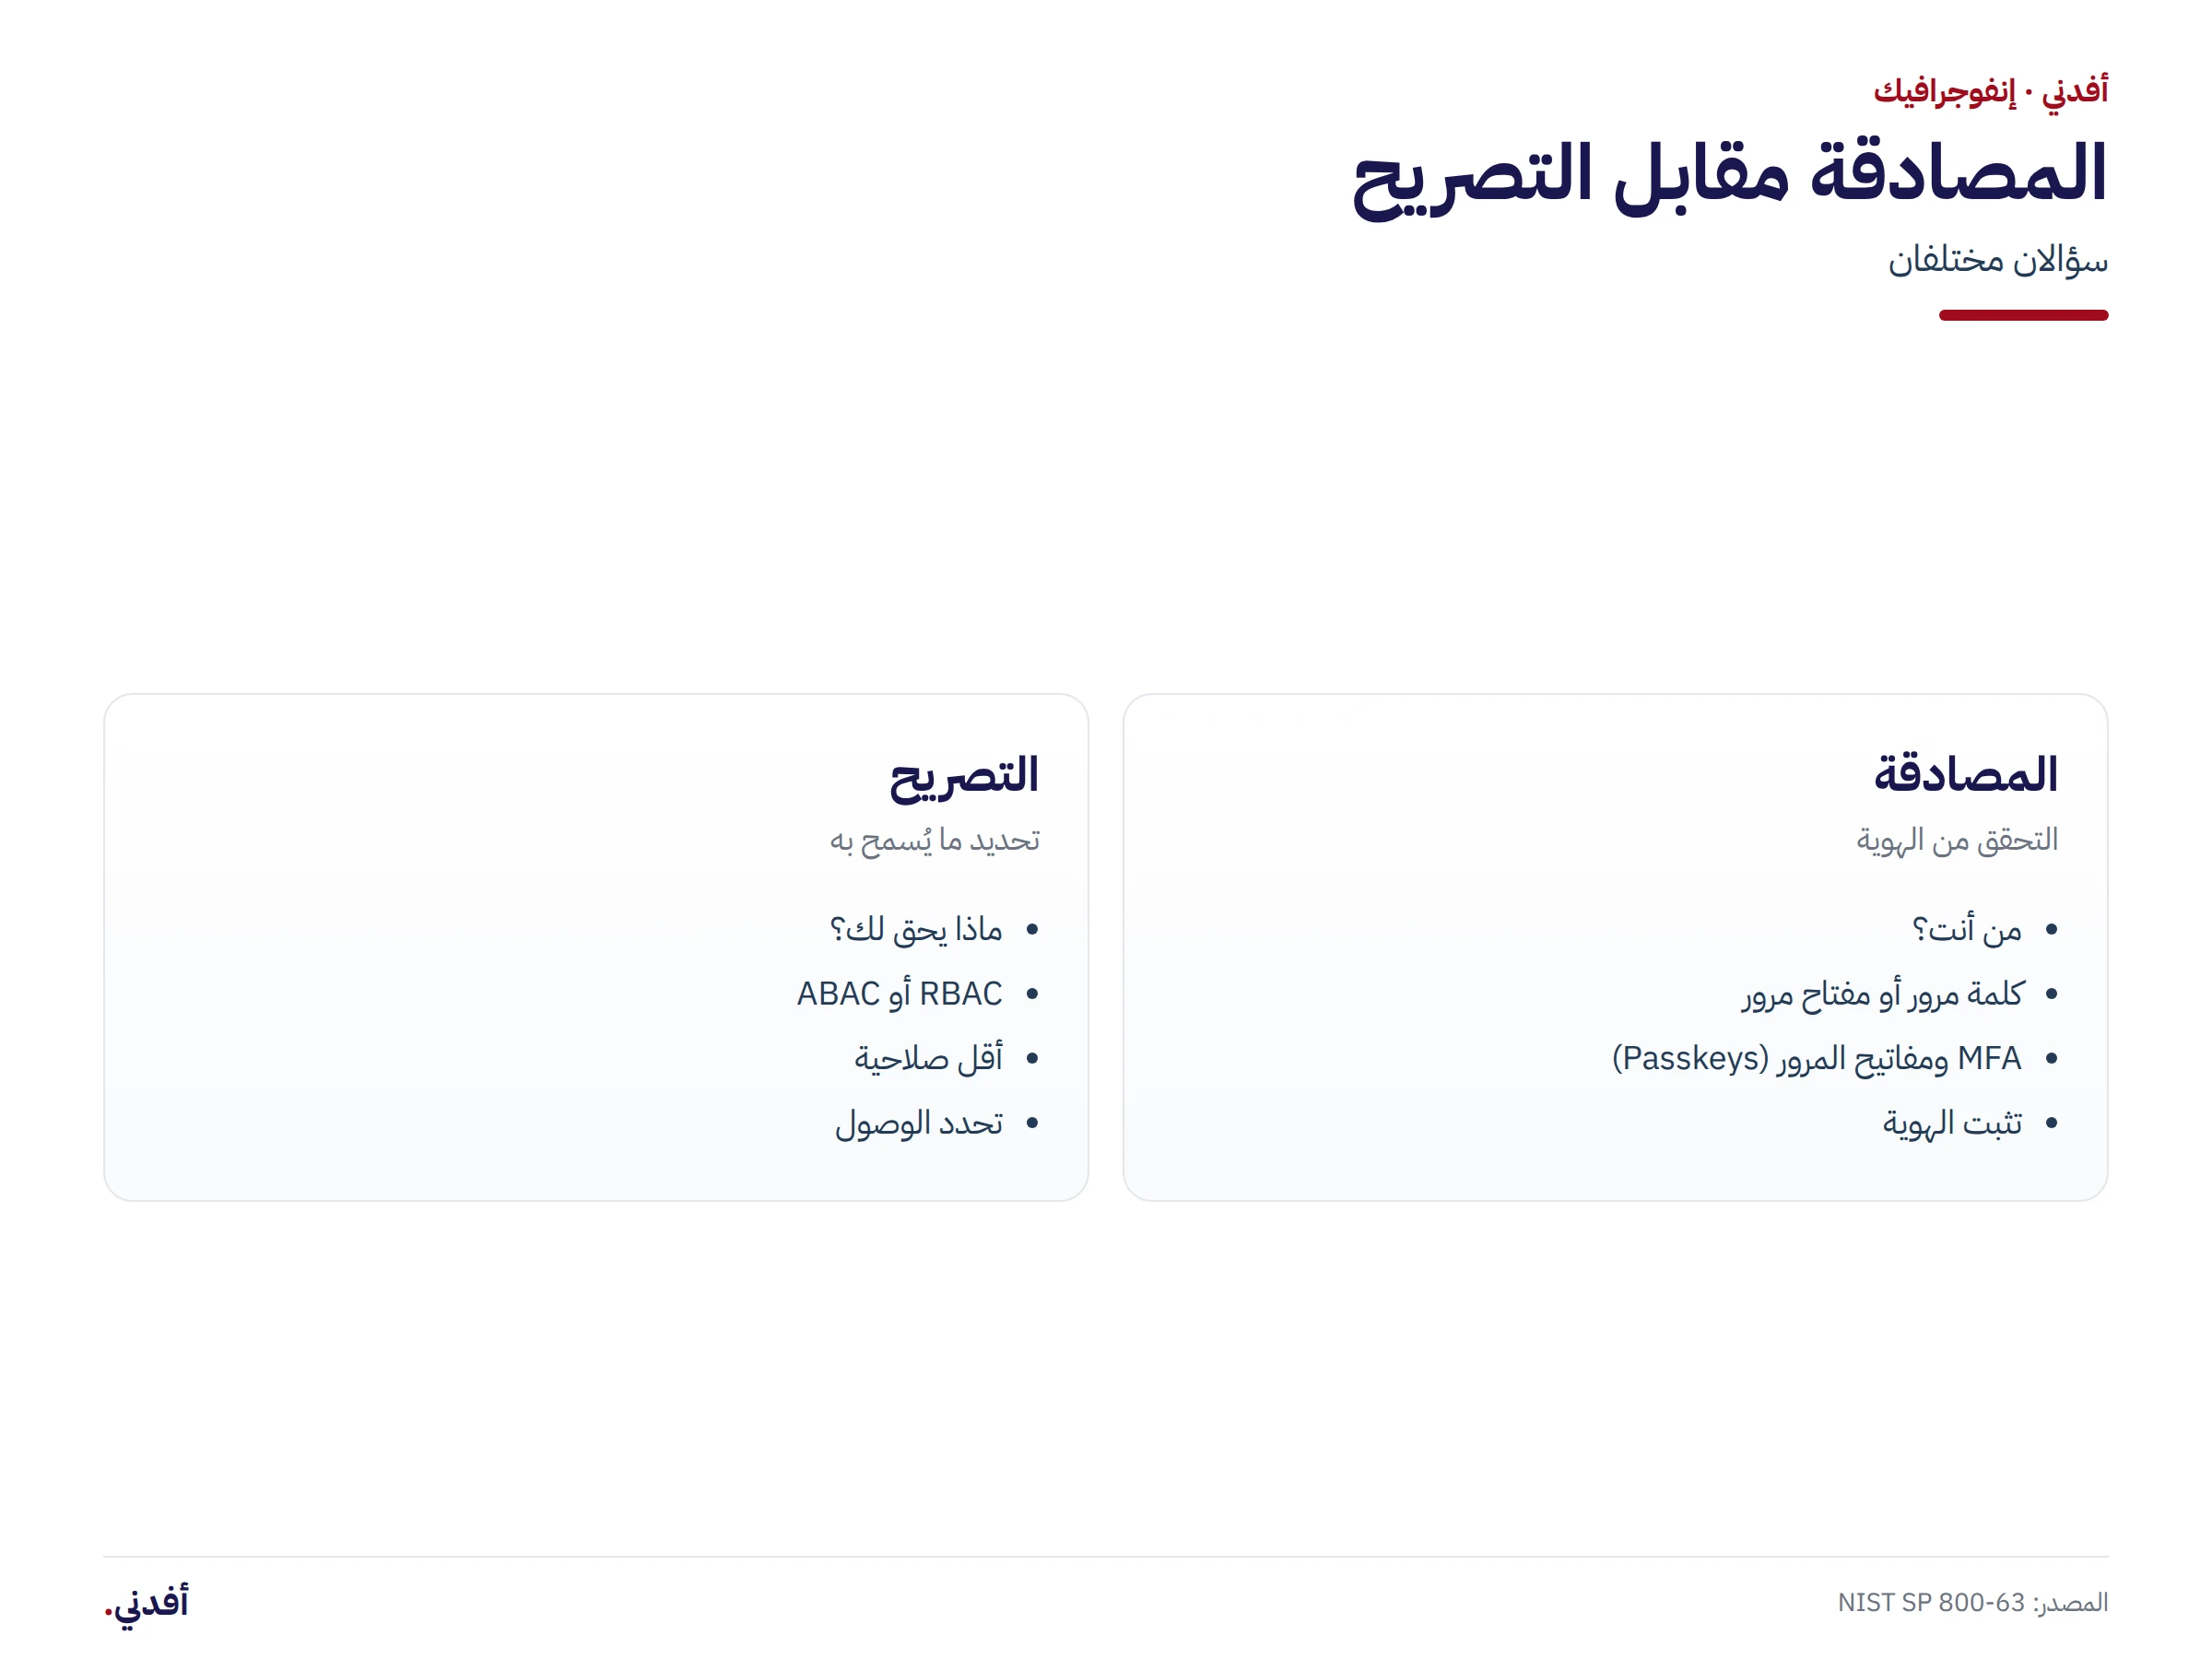
- المصادقة: تتحقق من الهوية بكلمة مرور، أو رمز، أو مفتاح، أو بصمة، أو مزيج منها. وتنتهي عند إثبات الهوية.
- التصريح: يقرر الموارد والأفعال المتاحة بعد إثبات الهوية، مثل قراءة تقرير أو تعديله أو حذفه.
وقد ينجح المستخدم في المصادقة ويفشل في التصريح، وهذا سلوك سليم. أما منح الصلاحية قبل التحقق من الهوية، أو الاعتماد على إخفاء الروابط بدل فحص الطلب في الخادم، فهو ثغرة في التصميم لا في الإعداد. ويوضح الشكل 1 الفرق بين السؤالين.
كيف تعمل إدارة الهوية والوصول؟
تعمل المنظومة في دورة متصلة من 5 مراحل:
- إنشاء الهوية: يُنشأ الحساب من مصدر موثوق، مثل نظام الموارد البشرية، وتُربط به السمة الوظيفية.
- المصادقة: يسجّل المستخدم دخوله عبر كلمة مرور والتحقق بخطوتين، أو عبر مزود هوية خارجي.
- التصريح: تُقيّم السياسة الطلب، ويُمنح الوصول إلى المورد المطلوب فقط.
- المراجعة: تُراجع الصلاحيات دورياً، وتُسحب غير المستخدمة أو المتراكمة.
- الإغلاق: تُعطّل الحسابات والرموز والمفاتيح عند انتهاء الحاجة إليها.
ويمثل الدخول الموحّد (SSO) طبقة تسهيل فوق هذه الدورة. يسجّل المستخدم دخوله مرة واحدة لدى مزود هوية، ثم يحصل على رموز دخول للتطبيقات المرتبطة. وتستفيد المؤسسة من سياسة واحدة للتحقق، ومن إلغاء مركزي للوصول عند الخروج. لكن الحساب الموحّد يصبح مفتاحاً واحداً لتطبيقات كثيرة، لذا يجب حمايته بتحقق قوي ومراقبة للجلسات.
نماذج التحكم في الوصول: RBAC وABAC وأقل صلاحية
التحكم القائم على الأدوار (RBAC)
يربط RBAC الصلاحيات بالأدوار الوظيفية لا بالأفراد. فدور «محاسب» يحصل على صلاحيات محددة، وكل من يشغل الدور يرثها. وهو نموذج مفهوم وسهل المراجعة، ويناسب المؤسسات ذات الأدوار الثابتة. وعيبه تضخم الأدوار مع تغير العمل، وظهور أدوار متقاطعة تمنح أكثر مما ينبغي.
التحكم القائم على السمات (ABAC)
يقرر ABAC بناءً على سمات متعددة: هوية المستخدم، وقسمه، وحساسية المورد، ووقت الطلب، وموقع الجهاز، وحالته الأمنية. وهو أدق من RBAC وأقرب إلى السياق، لكنه يحتاج سياسات واضحة وبيانات سمات موثوقة، وإلا صار سلوكه غير متوقع.
أقل صلاحية (Least Privilege)
مبدأ أقل صلاحية يعني منح الحد الأدنى من الوصول اللازم للمهمة، مدةً محددة، ثم سحبه. ويُطبّق عملياً بالوصول المؤقت، ورفع الصلاحية عند الحاجة فقط، وفصل المهام الحساسة بين أكثر من شخص، ومراجعة الحسابات ذات الصلاحيات العالية بوتيرة أقرب.
أمثلة وتطبيقات عملية
في إعداد موظف جديد، يُنشأ الحساب من نظام الموارد البشرية، ويُضاف إلى أدوار قسمه، ويُطلب منه تثبيت مدير كلمات مرور واستخدام التحقق بخطوتين في أول يوم. وفي إنهاء الخدمة، يُعطّل الحساب وتُلغى رموزه وجلساته في الساعة نفسها، لا في نهاية الشهر.
وفي الوصول عن بُعد، يربط الموظف جهازه بشبكة المؤسسة عبر الشبكة الخاصة الافتراضية (VPN) أو عبر بوابة وصول، ثم تُقيّم السياسة الجهاز قبل منحه الموارد. أما حساب الخدمة فيُمنح صلاحية على المورد الذي يخدمه فقط، ويُمنع من التفاعل مع بقية الأنظمة.
عوامل مؤثرة وحدود عملية
- الأنظمة القديمة: تطبيقات لا تدعم الدخول الموحّد ولا التحقق القوي، فتبقى حسابات محلية خارج السياسة.
- تضخم الأدوار: كل استثناء يضيف دوراً، حتى تصير المراجعة مستحيلة.
- تجربة المستخدم: التحقق المتكرر يدفع إلى التحايل، فيُفضّل التحقق المشروط بدل الطلب في كل خطوة.
- الحسابات الخاملة: حسابات لم تُستخدم منذ أشهر تبقى مفتوحة، وهي هدف سهل لمن يحصل على كلمة مرور مسربة.
- إجهاد التحقق: تكرار طلبات الموافقة يدفع المستخدم إلى قبولها دون قراءة، فتحتاج الطلبات إلى سياق واضح.
ولهذا لا تُحلّ المشكلة بشراء أداة، بل بسياسة مكتوبة، ومالك واضح لكل دور، ومراجعة تُنفّذ فعلاً. والأداة تنفّذ السياسة، ولا تصنعها.
متى تقلق؟
قلقك مبرر إذا وجدت حساباً واحداً يملك صلاحية على كل الأنظمة، أو حسابات موظفين سابقين ما زالت نشطة، أو أدواراً أُنشئت «مؤقتاً» قبل سنوات. وكذلك إذا كانت إعادة تعيين كلمة المرور تتم بمكالمة هاتفية دون تحقق، أو إذا لم تُراجع الصلاحيات مرة واحدة في السنة.
ولتقوية طبقات الدفاع وحماية الأنظمة، يتكامل هذا الجانب مع نموذج الثقة الصفرية واختراق البيانات وبروتوكول HTTPS.
أسئلة شائعة عن إدارة الهوية والوصول
ما الفرق بين المصادقة والتصريح؟
المصادقة تثبت هوية المستخدم، والتصريح يحدد ما يُسمح له به بعد إثبات الهوية. وقد ينجح المستخدم في الأولى ويفشل في الثانية، وهذا سلوك سليم. والخلط بينهما يؤدي إلى منح وصول قبل التحقق أو الاعتماد على إخفاء الواجهة.
ما الفرق بين RBAC وABAC؟
يربط RBAC الصلاحية بالدور الوظيفي، فيسهل فهمه ومراجعته لكنه يتضخم مع تغير العمل. ويقرر ABAC بناءً على سمات السياق مثل القسم ونوع المورد وحالة الجهاز، فهو أدق لكنه يحتاج بيانات وسياسات موثوقة.
هل الدخول الموحّد أكثر أماناً أم أكثر خطراً؟
هو أكثر أماناً إذا حُمي الحساب المركزي بتحقق قوي ومراقبة، لأنه يقلل كلمات المرور ويسمح بإلغاء الوصول من مكان واحد. ويصير أكثر خطراً إذا غاب التحقق القوي، لأن اختراق حساب واحد يفتح تطبيقات كثيرة.
ما معنى أقل صلاحية عملياً؟
يعني منح المستخدم الحد الأدنى من الوصول اللازم لمهمته، مدةً محددة، ثم سحبه. ويُطبّق بالوصول المؤقت، ورفع الصلاحية عند الحاجة فقط، وفصل المهام الحساسة، ومراجعة الحسابات ذات الصلاحيات العالية.
هل إدارة الهوية والوصول مرتبطة بالتحقق بخطوتين؟
نعم، التحقق بخطوتين جزء من المصادقة داخل منظومة إدارة الهوية والوصول. وتضيف المنظومة إليه سياسات الوصول والأدوار والمراجعة، فلا يكفي التحقق القوي إذا كانت الصلاحية الممنوحة واسعة.
المصادر
- IBM – What is identity and access management (IAM)? (5 يونيو 2025)
- OWASP Top 10 – A01:2021 Broken Access Control (2021)
- NIST SP 800-63B – Digital Identity Guidelines: Authentication (يوليو 2025)
- NIST SP 800-53 Rev. 5 – Security and Privacy Controls (سبتمبر 2020)
صورة الغلاف: Raimond Spekking / Wikimedia Commons، بموجب رخصة CC BY-SA.