
خلاصة سريعة: التشفير (Encryption) هو تحويل البيانات إلى صيغة غير مفهومة بخوارزمية ومفتاح، فلا يقرأها إلا من يملك المفتاح الصحيح. ويحمي بياناتك أثناء النقل عبر HTTPS، وفي التخزين على الأجهزة والخدمات، وفي تطبيقات المراسلة المشفرة من طرف إلى طرف. ولا يمنع كل خطر، لكنه يحصر قراءة بياناتك في من يملك المفتاح.
ما هو التشفير (Encryption)؟
التشفير عملية تحويل نص مقروء، يسمى النص الأصلي (Plaintext)، إلى نص غير مفهوم يسمى النص المشفر (Ciphertext)، باستخدام خوارزمية (Algorithm) ومفتاح (Key). وتبقى البيانات بعد التحويل صالحة للاستخدام، لكنها تصبح بلا معنى لمن يعترضها دون المفتاح.
ويقوم التشفير على 3 ركائز: السرية، إذ تمنع من لا يملك المفتاح من قراءة المحتوى؛ والسلامة، إذ تكشف أي تعديل على البيانات؛ والمصادقة، إذ تتحقق الأطراف من هوية بعضها.
وحين تكتب كلمة المرور في صفحة تسجيل الدخول، يتولى المتصفح والخادم تشفيرها عبر TLS قبل أن تغادر جهازك، فلا تظهر في الشبكة كنص مقروء. ولو اعتُرض الاتصال، لما وجد المعترض إلا نصًا مشفرًا لا يفيده دون مفتاح الجلسة.
كيف يعمل التشفير؟ المفتاح والخوارزمية والنص المشفر
يعتمد التشفير على 4 عناصر:
- النص الأصلي (Plaintext): البيانات قبل التحويل، مثل رسالة أو ملف أو صفحة ويب أو كلمة مرور.
- الخوارزمية (Algorithm): خطوات رياضية تحوّل النص الأصلي إلى نص مشفر، وتكون علنية لكي يفحصها الخبراء.
- المفتاح (Key): سلسلة بتات تحدد نتيجة الخوارزمية، وهي الجزء السري الذي يفصل بين من يقرأ البيانات ومن لا يقرأها.
- النص المشفر (Ciphertext): الناتج الذي يبدو عشوائيًا، ولا يعود إلى أصله إلا بالمفتاح الصحيح.
ولا يعتمد الأمان على إخفاء الخوارزمية، بل على إخفاء المفتاح. فخوارزمية AES منشورة كاملة في FIPS 197 الصادر عن المعهد الوطني للمعايير والتقنية (NIST)، وتبقى البيانات محمية لأن تجربة كل المفاتيح الممكنة بمفتاح طوله 256 بت خارج قدرة الحوسبة الحالية. وكلما طال المفتاح اتسع نطاق الاحتمالات، لكن الكلفة الحسابية ترتفع.
التشفير المتماثل والتشفير غير المتماثل
وتختلف أنظمة التشفير في طريقة توزيع المفاتيح، ومن هنا يأتي التقسيم إلى متماثل وغير متماثل.
التشفير المتماثل (Symmetric Encryption)
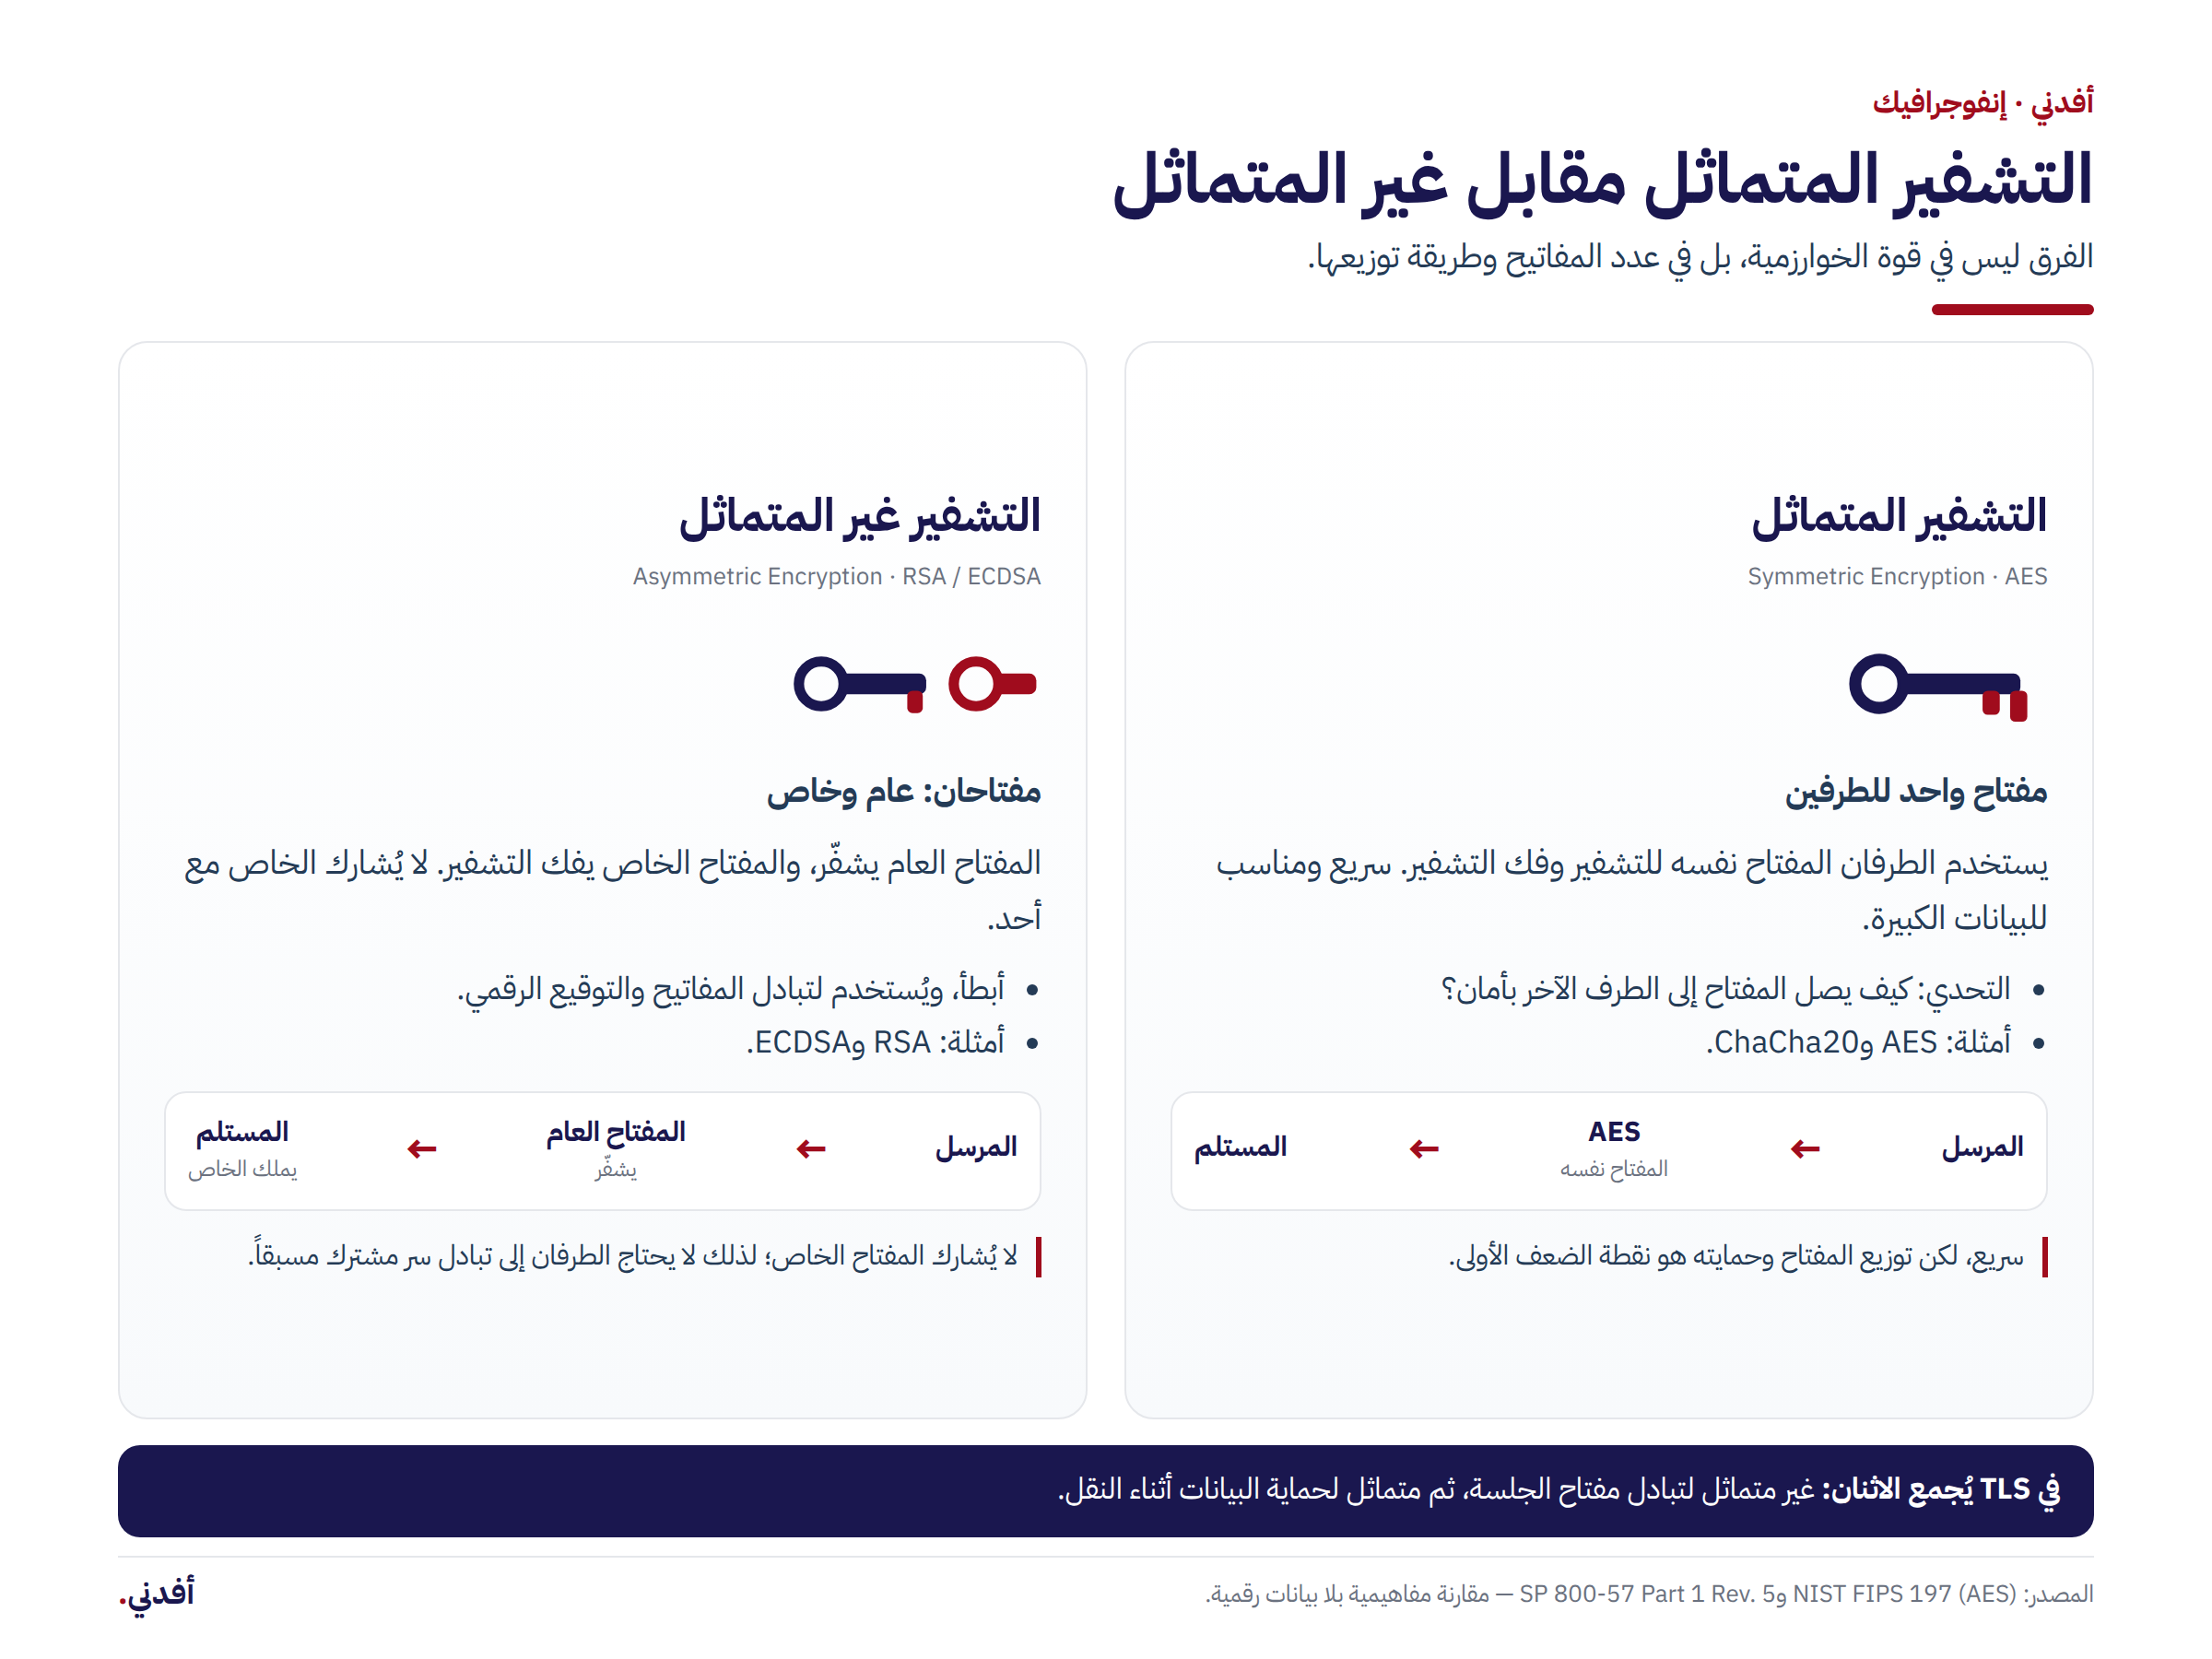
يستخدم التشفير المتماثل مفتاحًا واحدًا للتشفير وفك التشفير، ويحتفظ به المرسل والمستقبل معًا. وهو أسرع النوعين، لذا يشفّر ملفات القرص وقواعد البيانات ومحتوى اتصالات TLS بعد إنشائها. ومعياره الأوسع AES (معيار التشفير المتقدم) بأطوال مفاتيح 128 و192 و256 بت، وقد أصدره المعهد في FIPS 197 عام 2001. وتكمن صعوبته في توزيع المفتاح: كل طرف إضافي يحتاج إلى نسخة، ومع كل نسخة يتسع احتمال تسربها.
التشفير غير المتماثل (Asymmetric Encryption)
يعتمد التشفير غير المتماثل على زوج مفاتيح: مفتاح عام (Public Key) يمكن مشاركته مع الجميع، ومفتاح خاص (Private Key) يبقى عند صاحبه. وما يشفّره المفتاح العام لا يفكّه إلا المفتاح الخاص المقابل، وما يوقّعه المفتاح الخاص يتحقق منه أي طرف يملك المفتاح العام. وأشهر خوارزمية هنا RSA، ويصفها RFC 8017 الصادر عن IETF، وتُستخدم بمفاتيح طولها 2048 بت فأكثر. ويمنح هذا النظام حلًا لتوزيع المفاتيح، لكنه أبطأ كثيرًا، لذا لا يُستخدم للبيانات الكبيرة.
التشفير الهجين (Hybrid Encryption)
وتجمع الأنظمة العملية بين النوعين: يتبادل التشفير غير المتماثل مفتاح جلسة قصير الأجل ويتحقق من هوية الخادم، ثم تتولى الخوارزمية المتماثلة تشفير البيانات نفسها. وهذا نموذج TLS، وهو ما يجعل HTTPS سريعًا بما يكفي.
TLS وHTTPS: حماية البيانات أثناء النقل
بروتوكول أمان طبقة النقل (TLS) يحمي الاتصال بين جهازك وخادم الموقع. أما HTTPS فهو HTTP يعمل داخل قناة TLS، ويُعرف في شريط العنوان بالقفل والبادئة https://. ويوفر TLS تشفير المحتوى، والتحقق من هوية الخادم عبر شهادة رقمية، وحماية سلامة البيانات من التعديل.
ويبدأ الاتصال بمصافحة TLS (TLS Handshake) في خطوات متتابعة:
- يعلن المتصفح إصدار TLS الذي يدعمه وقائمة الخوارزميات المقبولة.
- يرسل الخادم شهادته الرقمية، وفيها مفتاحه العام واسم النطاق وجهة الإصدار.
- يتحقق المتصفح من الشهادة عبر جهة إصدار موثوقة، ثم يشتق الطرفان مفتاح جلسة مشتركًا.
- ثم يشفّر الطرفان المحتوى بمفتاح الجلسة وخوارزمية متماثلة مثل AES داخل قناة محمية.
ويقلّل TLS 1.3، المنشور في RFC 8446 عام 2018، عدد الدورات في المصافحة. لكن القفل لا يعني أن الموقع جدير بالثقة؛ فهو يثبت أن الاتصال مشفر وأن الشهادة صالحة للنطاق، لا أن صاحب الموقع يحترم خصوصيتك. وتبقى ملفات تعريف الارتباط قادرة على تتبعك عبر المواقع داخل اتصال مشفر، لأن التشفير يحمي النقل ولا يغيّر سياسة الجمع.
التشفير من طرف إلى طرف (End-to-End Encryption)
في التشفير من طرف إلى طرف تبقى المفاتيح على جهازي المرسل والمستقبل وحدهما، ويمر النص المشفر عبر الخادم دون أن يستطيع فكّه. ويستخدم بروتوكول Signal هذا النموذج في تطبيقات المراسلة، ومنها Signal وWhatsApp.
والفرق بينه وبين HTTPS جوهري: HTTPS يحمي الرسالة حتى خادم التطبيق ثم يقرأها الخادم ويخزنها، بينما يحمي التشفير من طرف إلى طرف الرسالة بينك وبين المرسل إليه وحده. ولا يخفي هذا النموذج البيانات الوصفية: من تحدث مع من، ومتى، وحجم الرسائل. وقد ترفع بعض التطبيقات نسخًا احتياطية غير مشفرة إلى السحابة، فتضعف الضمانة.
ويختلف هذا عن الشبكة الافتراضية الخاصة (VPN) التي تشفر حركة جهازك حتى خادم الوسيط؛ فهي تحمي مسارك وتخفي عنوان IP، لكنها لا تمنع الموقع من قراءة ما ترسله إليه.
إدارة المفاتيح: ما يحمي المفتاح نفسه
لا تنفع أقوى خوارزمية إذا سُرّب المفتاح أو نُسخ في مكان غير محمي. وتصف NIST SP 800-57 دورة حياته: الإنتاج والتوزيع والاستخدام والتخزين والتجديد والإلغاء والتدمير، ولكل مرحلة إجراء واضح.
- الإنتاج: يُنشأ المفتاح بمولد أرقام عشوائية آمن تشفيريًا، لا بدالة عشوائية عادية.
- التخزين: تُحفظ المفاتيح الحساسة في وحدة أمان عتادية (HSM) أو وحدة المنصة الموثوقة (TPM) أو مخزن مفاتيح النظام، لا في ملف نصي أو مستودع برمجي.
- التجديد: يُستبدل بعد مدة محددة أو عند الاشتباه في تسريبه، مع إبقاء القديم مدة كافية لفك تشفير البيانات القديمة.
- الإلغاء والاسترداد: تُلغى صلاحيته فورًا عند فقدان الجهاز أو انتهاء عمل من يملكه، وتُحفظ نسخة استرداد في مكان منفصل.
- التدمير: يُمحى المفتاح بطريقة تمنع استعادته عند انتهاء الحاجة إليه، لأن بقاءه يبقي البيانات قابلة للفك.
ويتصل هذا الجانب بكلمات المرور التي تحمي الوصول إلى المفاتيح. فمدير كلمات المرور يخزّنها في خزانة مشفرة بمفتاح مشتق من كلمة مرور رئيسية، ما يجعل حماية تلك الكلمة مسألة مركزية؛ ويمكن الرجوع إلى دليل مدير كلمات المرور لمزيد من التفاصيل.
الحدود والأخطاء الشائعة
التشفير يقلّص عدد من يستطيع قراءة بياناتك، لكنه لا يحمي من كل خطر. وهذه أكثر الأخطاء شيوعًا في فهمه:
- اعتباره حماية شاملة: إذا سيطرت برمجية خبيثة على جهازك، أو قرأت الشاشة ولوحة المفاتيح، فإنها ترى البيانات قبل تحويلها.
- الخلط بين HTTPS والثقة: الشهادة تثبت ملكية النطاق لا حسن نية الموقع، ويستطيع موقع احتيالي الحصول عليها بسهولة.
- الخلط بين التشفير والتجزئة: دالة التجزئة (Hash) تحوّل البيانات في اتجاه واحد ولا تُعيدها إلى أصلها، وتُستخدم للتحقق من السلامة وتخزين كلمات المرور.
- إغفال نسخة استرداد المفتاح: فقدان المفتاح الخاص يعني فقدان البيانات المرتبطة به، ما لم توجد آلية استرداد معتمدة.
- الاكتفاء بتشفير النقل: البيانات المخزنة على الخادم أو القرص تحتاج إلى تشفير مستقل، وإلا بقيت مكشوفة لمن يصل إلى التخزين.
وعمليًا، تحمي بياناتك بإجراءات محددة: تحقق من HTTPS قبل إدخال بيانات حساسة، وفعّل تشفير القرص، واستخدم تطبيقات المراسلة المشفرة من طرف إلى طرف، واحتفظ بنسخ احتياطية مشفرة، وحدّث الأنظمة.
أسئلة شائعة عن التشفير
ما الفرق بين التشفير والتجزئة (Hashing)؟
التشفير عملية قابلة للعكس بمفتاح، أما التجزئة فتحوّل البيانات إلى بصمة ثابتة الطول ولا يمكن إرجاعها إلى أصلها. وتُستخدم للتحقق من سلامة الملفات وتخزين كلمات المرور، لا لنقل بيانات تحتاج إلى قراءتها لاحقًا.
هل يحمي HTTPS بياناتي بعد وصولها إلى الموقع؟
لا. يحمي HTTPS البيانات أثناء انتقالها بين جهازك والخادم فقط، ثم يقرأها الخادم ويخزنها وفق سياسته. وتحتاج البيانات المخزنة إلى تشفير مستقل على الخادم أو على القرص، وإلا بقيت مكشوفة لمن يصل إلى التخزين.
هل التشفير من طرف إلى طرف يخفي كل شيء؟
يخفي محتوى الرسائل عن مزود الخدمة، لكنه لا يخفي البيانات الوصفية مثل هوية الأطراف ووقت الاتصال وحجم الرسائل. كما تضعف الضمانة إذا كان أحد الجهازين مخترقًا أو رُفعت نسخة احتياطية غير مشفرة إلى السحابة.
ماذا يحدث إذا فقدت المفتاح الخاص؟
لن تستطيع فك تشفير البيانات المرتبطة به، ولا توجد طريقة عملية لاستعادتها من النص المشفر وحده. ولذلك تحتاج إلى نسخة استرداد محفوظة في مكان منفصل، أو إلى آلية استرداد يديرها مزود الخدمة.
هل يبطئ التشفير الإنترنت؟
التأثير محدود في الأجهزة الحديثة، لأن المعالجات تحتوي على تعليمات مخصصة لتسريع AES. ويضيف إنشاء اتصال TLS زمنًا قصيرًا في البداية، ويقلّله TLS 1.3 واستئناف الجلسة عند العودة إلى الموقع.
المصادر
- NIST FIPS 197 – Advanced Encryption Standard (AES)
- NIST SP 800-57 Part 1 Rev. 5 – Recommendation for Key Management
- IETF RFC 8446 – The Transport Layer Security (TLS) Protocol Version 1.3
- IETF RFC 8017 – PKCS #1: RSA Cryptography Specifications Version 2.2
- MDN – Transport Layer Security (TLS)
- EFF Surveillance Self-Defense – What Should I Know About Encryption?